Patrick Di Fazio
-
 Posted On The Security Corner
Git corregge sei vulnerabilità: basta un clone ricorsivo per eseguire codice malevolo


Un repository #git malevolo può sfruttare una falla nella gestione dei #submodule per eseguire codice sulla macchina della vittima durante un semplice clone. Cosa si…
-
 Posted On The Security Corner
GitLab, CVSS 10.0 e Alpine Linux: quando la supply chain diventa un problema di casa propria
Una falla critica in #GitLab ha costretto #Alpine #Linux a ricostruire la propria infrastruttura dopo diversi tentativi di attacco. Ma la lezione va ben oltre…
-
 Posted On The Security Corner
PwnEscape: bastano due pacchetti per far crollare un host Linux. E il bug ha quasi 18 anni
Due pacchetti, 32 byte di memoria rubati e una falla nascosta nel #Kernel #Linux dal 2008: #PwnEscape trasforma una #VM in un potenziale trampolino verso…
-
 Posted On The Security Corner
PHP2Shell: due falle RCE in PHP, l’AI le riscopre e gli attaccanti arrivano prima delle patch
Il 70% di internet usa #PHP, due falle critiche battezzate #PHP2Shell permettono di eseguire codice da remoto e qualcuno ha iniziato a sfruttarle prima ancora…
-
 Posted On The Security Corner
Spectre non muore mai: la nuova variante BTR torna a colpire Linux e le CPU moderne
Pensavamo di esserci lasciati #Spectre alle spalle. E invece no: una nuova tecnica chiamata #BranchTargetReuse dimostra che le #CPU possono continuare a “ricordare” vecchie previsioni…
-
 Posted On The Security Corner
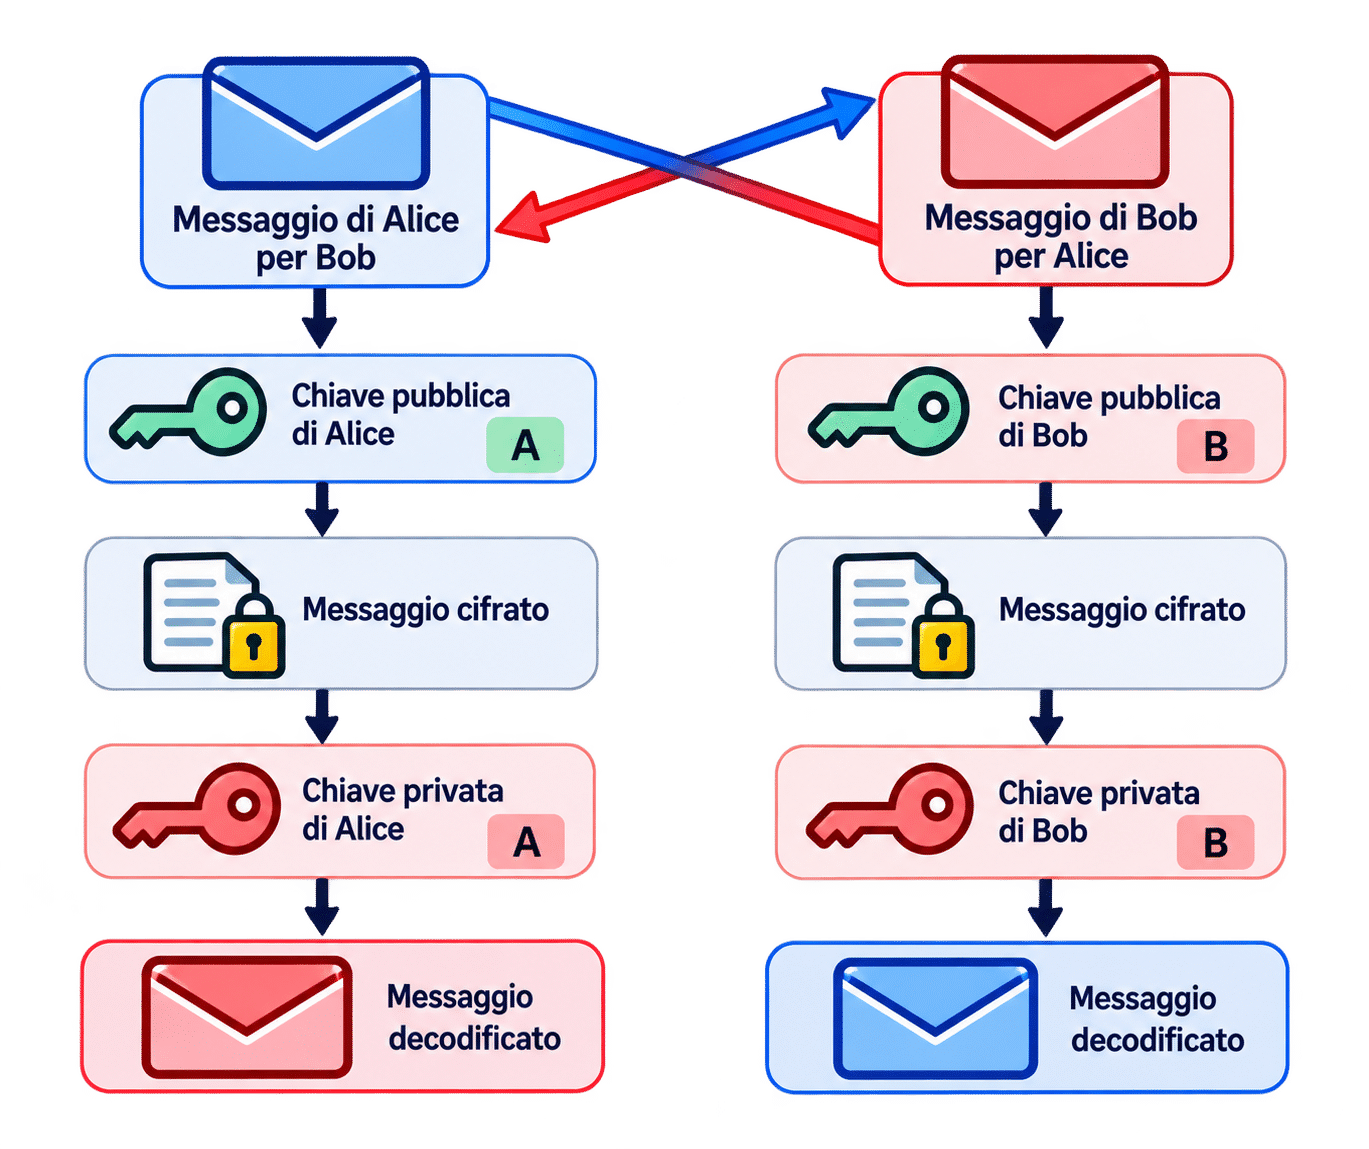
RSA si rompe anche senza fattorizzare: scoperto un nuovo modo per falsificare le firme
Una nuova ricerca mette alla prova una delle certezze su cui si basa la sicurezza di #RSA: in alcuni casi è possibile falsificare una firma…
-
Posted On The Security Corner
GitLab, la falla CVSS 10 viene sfruttata in poche ore: sotto attacco le istanze self-managed
Una #vulnerabilità critica nella Repository Commits API di #GitLab permette di leggere file arbitrari dal #filesystem e, in determinate condizioni, può essere sfruttata senza autenticazione.…
-
 Posted On The Security Corner
Zapscape un’altra vulnerabilità di KVM che permette di evadere da una macchina virtuale
Una macchina virtuale dovrebbe essere una fortezza isolata dal sistema che la ospita. Con #Zapscape, però, quell’isolamento può saltare: una nuova, ennesima, vulnerabilità #useafterfree in…
-
 Posted On The Security Corner
SCTPhantom: una use-after-free vecchia 18 anni porta a root e container escape
Una #use-after-free rimasta nascosta nel #Kernel #Linux per quasi vent’anni può trasformarsi in un #exploit completo per ottenere root e, in determinate condizioni, uscire da…
-
 Posted On The Security Corner
wp2shell: due CVE per prendere il controllo di un sito WordPress… Senza alcun account!
Quando un bug colpisce uno dei più popolari software per blog del mondo le conseguenze possono essere devastanti. Queste due CVE producono un effetto combo…
Categories
Tag cloud
ai (126) AlmaLinux (37) Android (37) Bug (92) Canonical (99) CentOS (49) Cloud (64) codice (38) container (56) Controversia (51) Debian (118) desktop (38) docker (67) Fedora (69) Firefox (41) GitHub (85) Google (91) IBM (61) Intel (58) KDE (47) Kernel (314) Kubernetes (104) Linux (882) LTS (37) Malware (72) Microsoft (207) MicrosoftLovesLinux (37) Mozilla (42) open-source (505) Openstack (58) Oracle (37) Patch (38) Red Hat (183) Release (75) RHEL (45) Rust (51) SaturdaysTalks (54) Sicurezza (156) Software (46) SUSE (45) systemd (84) Torvalds (107) Ubuntu (204) Vulnerabilità (76) Windows (93)