
-
 Pubblicato in Notizie
Stop al supporto per Intel Itanium nel Kernel Linux



La prima CPU Itanium ha fatto capolino sul mercato 20 anni fa, nel 2001, e fu il primo processore Intel con architettura interamente a 64 bit. Dopo svariati rinvii, finalmente fu commercializzata la prima versione di Itanium, nome in codice Merced e nuova architettura IA-64. Sviluppato in collaborazione con HP, ormai partner storico, il successo iniziale fu determinato solamente dal rimpiazzo delle architetture RISC come PA-RISC (HP), Alpha (Compaq) e MIPS (SGI) con questa nuova soluzione Intel. Le cose però non sono andate troppo bene, tanto da guadagnarsi il soprannome “Itanic” – in assonanza con il Titanic e il suo…
-
 Pubblicato in Notizie
Release di libgcrypt con bug di sicurezza e immediata fix
Il 19 gennaio scorso è stata rilasciata la versione 1.9.0 della libreria libgcrypt, base di molti software legati alla sicurezza.Tra gli altri, dobbiamo citare di sicuro GnuPG, ovvero l’implementazione libera di PGP: una serie di software dedicati alla autenticazione e criptazione di file, usata in maniera piuttosto estensiva dai gestori di pacchetti delle varie distribuzioni (per garantire la validità dei pacchetti stessi). O anche per avere scambi sicuri di email, per esempio tramite enigmail. Oltre al consueto elenco di miglioramenti di prestazioni e risoluzione di problemi, il risultato dello sviluppo durato quattro anni annovera anche l’introduzione di un bug di…
-
 Pubblicato in Notizie
Baron Samedit, una nuova vulnerabilità in sudo
“Baron Samedit” è il nome che il team di Qualys ha dato alla “nuova” vulnerabilità trovata in sudo e tracciata come CVE-2021-3156. Questo bug è stato introdotto nel luglio 2011, dunque ci sta facendo compagnia da quasi 10 anni, ed affligge tutte le versioni legacy dalla 1.8.2 alla 1.8.31p2 e tutte le versioni stable dalla 1.9.0 alla 1.9.5p1, nella configurazione di default. Non è la prima volta che vengono scovate falle in sudo; proprio un anno fa era la volta di pwfeedback, opzione di sudo per dare feedback visivo all’inserimento password, opzione che era in grado di scatenare un segmentation…
-
 Pubblicato in Notizie
FreakOut, nuovo botnet scoperto ma attacca solo su alcuni sistemi!
L’informatica ragiona e si comporta non discostandosi molto da noi esseri umani, i vari sistemi possono godere di ottima salute oppure possono “ammalarsi“. Questo è quello che recentemente sta accadendo ad alcuni sistemi Unix, vittima di una nuova botnet veicolo di un attacco informatico volto a infettare i sistemi, a prenderne il controllo, impartire comandi e a espandere l’infezione ad altri, un po’ come fanno i virus con noi umani. FreakOut, questo è il nome del virus che l’azienda di cybersecurity CheckPoint ha deciso di assegnargli.Stando alle dichiarazioni e alle analisi da loro compiute, l’obiettivo degli attacchi è creare una…
-
 Pubblicato in Notizie
DDoS potenti grazie all’amplificazione di RDP
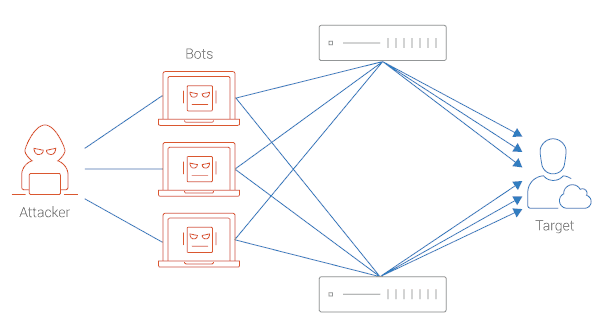
Oggi non parleremo di una tecnologia open-source come nostro solito, ma spiegheremo – prendendo spunto da una notizia – il concetto di Distribuited Denial of Service (DDoS). Esistono diverse tipologie di attacco informatico, ma uno dei più diffusi mira a impedire che un server fornisca i suoi servizi: non potendo collegarsi più a un sito, questo non esisterà più (creando un danno ai proprietari). Questa metodologia di attacco è chiamata Denial of Service (DoS – negazione del servizio).Da qualche tempo gli attacchi non sono più lanciato da un singolo computer alla volta, ma da intere reti (botnet) che – più…
-
 Pubblicato in Notizie
La prima release di Rocky Linux, la nuova CentOS, arriverà per la fine di marzo
Se siete tra quelli che ritengono inadeguate, poiché inapplicabili, le proposte di Red Hat per sopperire al ritiro di CentOS, vi farà piacere sapere che esiste una timeline precisa per uno dei progetti che, dall’annuncio stesso della scelta di Red Hat, si sono proposti come alternativa: Rocky Linux. All’interno dell’ultimo post pubblicato sul sito del progetto, nel consueto community update, viene indicata la schedulazione delle prossime tappe del progetto: 31 gennaio: sistema di build e predisposizione infrastruttura per l’automazione della creazione dei pacchetti; 28 febbraio: pubblicazione dei primi pacchetti di test e predisposizione per la struttura di test dell’installer; 31…
-
 Pubblicato in Notizie
JingOS: la distro Linux pensata per i tablet
Una risposta
Nonostante i tablet forse non abbiano ancora trovato il loro posto nell’ecosistema digitale che ci circonda, negli ultimi anni sono diventati sicuramente molto più presenti nelle nostre case. Dal lancio del primo iPad che, volente o nolente, ha iniziato a convincere le persone ad aver bisogno di un tablet, molti si sono succeduti, ed al momento le scelte sono di base due: o il già citato iPad di Apple, o uno dei vari tablet Android presenti sul mercato che – purtroppo – spesso peccano di breve vita, soprattutto se valutiamo la parte aggiornamenti. Arrivano nelle nostre case, vengono mantenuti qualche…
-
 Pubblicato in Notizie
Ecco la risposta di Amazon AWS al cambio di licenza di Elasticsearch: un fork
Ne abbiamo parlato venerdì, ed è già il momento di rifarlo poiché la questione Elastic/AWS è ben lontana dall’essere conclusa. Il riassunto di quanto accaduto sinora è molto semplice. L’azienda Elastic ha deciso di modificare la licenza con cui il proprio prodotto viene distribuito, da Apache 2.0 a SSPL, cercando di limitare quelle che a detta di Elastic sono pratiche che danneggiano lo spirito open-source del progetto. La reazione di AWS non si è fatta attendere, ed in lungo post dal titolo eloquente, “Stepping up for a truly open source Elasticsearch” (Un passo avanti per un Elasticsearch veramente open source),…
















Categories
Tag cloud
ai (118) AlmaLinux (37) Android (37) Bug (91) Canonical (98) CentOS (49) Cloud (64) codice (38) container (56) Controversia (51) Debian (118) desktop (37) docker (67) Fedora (69) Firefox (41) GitHub (85) Google (91) IBM (60) Intel (58) KDE (45) Kernel (305) Kubernetes (104) Linux (863) LTS (37) Malware (72) Microsoft (205) MicrosoftLovesLinux (37) Mozilla (42) open-source (500) Openstack (58) Oracle (37) Patch (38) Red Hat (183) Release (74) RHEL (45) Rust (48) SaturdaysTalks (54) Sicurezza (154) Software (46) SUSE (44) systemd (83) Torvalds (105) Ubuntu (202) Vulnerabilità (73) Windows (92)

2 risposte