
-
 Pubblicato in Notizie
Il Kazakistan riprova il SITM e i produttori software rispondono no



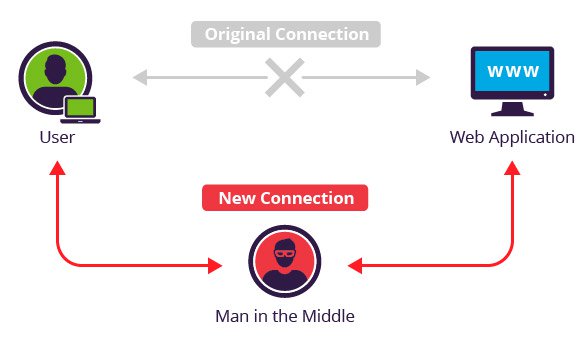
Circa un anno e mezzo fa abbiamo parlato del Kazakistan, e del suo tentativo di fare SITM (State In The Middle, ossia Man In The Middle a livello statale), descrivendo anche la spiegazione delle tecniche usate.I produttori di browser (e software web in generale) come Apple, Google, Microsoft e Mozilla avevano messo in lista nera la Certification Authority (CA) usata, così da evitare l’intercettazione di default. In ogni caso però, se un utente avesse chiesto al browser di considerare valida la CA (di fatto, installandola), la difesa sarebbe stata vana: l’utente ha sempre ragione. Motivo per cui il Kazakistan ha…
-
 Pubblicato in Notizie
SolarWinds: il disastro e perché è successo
Insomma, che problemi di sicurezza del software siano quasi all’ordine del giorno non è una novità. Certo è che quando un’azienda scopre che insieme al software che fornisce ai clienti sta facendo girare anche un trojan, questo è un problema. Se poi uno dei clienti è un’azienda di Redmond di nome Microsoft e che grazie a questo risultano vittime i dipartimenti dell’energia americano, la National Nuclear Security Administration ed un buon numero di Stati governativi, allora il tutto diventa un grosso problema. È il caso discusso sulle pagine di The New Stack a seguito di quanto successo in questi giorni…
-
 Pubblicato in Notizie
GitHub disabilita l’accesso con password dal prossimo agosto. Le operazioni andranno fatte mediante Token
Anticipata a luglio e confermata pochi giorni fa, la notizia ora è ufficiale: dal prossimo agosto 2021, precisamente il 13, la maggioranza delle operazioni su GitHub dovrà essere effettuata mediante l’uso di un Token. In particolare nel post vengono illustrati i workflow affetti da questo cambiamento: l’accesso alla command line Git; le applicazioni desktop che usano Git; qualsiasi applicazione o servizio che accede direttamente a github.com utilizzando una password; L’intento appare chiaro e palese: eliminare, o quantomeno contigentare, gli accessi mediante (solamente l’uso di) password ed è inutile sottolineare come una scelta di questo tipo sia figlia del tempo in…
-
 Pubblicato in Notizie
Cosa ci porterà Kubernetes nel 2021?
Ci si avvia verso la fine dell’anno sempre carichi di speranze per il successivo, forse quest’anno ancora più del solito. Essendo ovviamente Kubernetes sulla cresta dell’onda, è normale chiedersi -anche considerando l’attuale livello di maturità del progetto- quale sarà il futuro del famoso orchestratore, al netto dell’abbandono di Docker. Nonostante oramai sia marcato da alcuni come “noiosamente affidabile” (e non stiamo parlando di persone che passano di qua per caso, ma di Clayton Coleman, capo-sviluppatore di OpenShift), ci sono ancora ambiti in cui si può migliorare. Semplificazione per l’uso con AI e ML E’ innegabile che, grazie alla sua capacità…
-
 Pubblicato in Notizie
Il punto della situazione su CentOS, tra Rocky, CloudLinux e le speranze degli utenti
13 risposte
È passata poco più di una settimana dall’annuncio da parte di Red Hat in merito all’abbandono dello sviluppo di CentOS 8 in favore unicamente di CentOS Stream e, da allora, la community si è interrogata su come gestire la situazione e tutti gli utenti hanno incominciato a farsi un’idea sul futuro. Una delle prime persone a muoversi in questo senso è stata Gregory M. Kurtzer, tra i fondatori proprio di CentOS, presentando Rocky Linux, che nelle intenzioni andrà a ricoprire l’esatto ruolo che aveva CentOS. La community si sta muovendo all’interno dell’attivissimo canale Slack ed i primi risultati non tarderanno…
-
 Pubblicato in Notizie
Il Kernel Linux 5.10 finalmente pronto. Due volte!
3 risposte
Lunedì 7 dicembre, dopo ben 7 release candidate, il nuovo Kernel Linux è stato ufficialmente rilasciato. Verisone: 5.10.La notizia in sé è piuttosto importante per tre motivi: la gestazione è stata più lunga del solito, con continui ritocchi finali; il numero di righe modificate è uno dei più alti degli ultimi rilasci; è stato designato come prossimo LTS (Long Term Support, con supporto a lunga scadenza). Probabilmente il secondo punto è quello più influente sugli altri due, anche considerando che l’essere LTS vuol dire l’impegno ad aggiornare e mantenere questa versione, per quanto riguarda i bug fixes, fino a dicembre…
-
 Pubblicato in Notizie
Oracle Linux punta ad essere la nuova CentOS
6 risposte
La settimana scorsa il mondo dell’IT ha subito un notevole scossone dopo che IBM Red Hat ha annunciato che il futuro di CentOS sarà l’upstream. La cosa ha destabilizzato tutti i tecnici (e non!) che ora si trovano davanti una bella gatta da pelare: chi ha installato CentOS 8 ha solo un anno per migrare tutto (il supporto terminerà a fine 2021) e chi utilizza CentOS 7 ha invece fino al 2024. Sono 3 anni, ma chi lavora nel settore sa che per infrastrutture medio-grandi non sono molti. Anzi, sono proprio pochini. Tanto più che molti erano già in corso…
-
 Pubblicato in Notizie
Mozilla Firefox in pericolo?
15 risposte
Se vi è capitato di leggere il report annuale del 2019 della Mozilla Foundation, l’organizzazione no-profit con sede a Mountain View, troviamo spesso riferimenti alla frase “healthy internet for everyone” (“un internet sano per tutti”), il che può fare solo piacere. Ma guardando le azioni che nell’ultimo anno ha intrapreso la fondazione, siamo sicuri che intendano per “tutti tutti”? Certo, il lavoro di Mozilla e del team Firefox ha dato vita a cose interessanti sia a livello di sviluppo (basti citare JavaScript, Rust e WebAssembly) che a livello di sicurezza (come DoH, DNS-over-HTTPS), ma il 2020 è stato segnato da…















Categories
Tag cloud
ai (118) AlmaLinux (36) Android (37) Bug (91) Canonical (98) CentOS (49) Cloud (64) codice (38) container (56) Controversia (51) Debian (118) desktop (37) docker (66) Fedora (69) Firefox (41) GitHub (85) Google (90) IBM (60) Intel (58) KDE (45) Kernel (305) Kubernetes (104) Linux (863) LTS (37) Malware (72) Microsoft (205) MicrosoftLovesLinux (37) Mozilla (42) open-source (500) Openstack (58) Oracle (37) Patch (38) Red Hat (183) Release (74) RHEL (45) Rust (48) SaturdaysTalks (54) Sicurezza (154) Software (45) SUSE (44) systemd (83) Torvalds (105) Ubuntu (202) Vulnerabilità (73) Windows (92)

5 risposte