
-
 Pubblicato in Notizie
Ma OpenStack sta morendo oppure no?



Nel corso di questi anni dalle pagine del blog sono stati davvero tanti gli articoli scritti in merito allo stato di salute del progetto OpenStack. Questo principalmente perché gli addetti ai lavori si sono sempre divisi in due categorie: chi indicava OpenStack come tecnologia open-source di riferimento del cloud privato per il futuro, e chi, all’opposto, ne evidenziava la complessità di installazione, di aggiornamento ed in generale di gestione, prevedendone la morte lenta e inesorabile. A dodici anni dalla nascita del progetto (abbiamo parlato nell’estate del 2020 delle celebrazioni del decennale) ed osservando le notizie che riguardano OpenStack, si può…
-
 Pubblicato in Notizie
Red Hat si unisce alla protesta per la guerra in Ucraina e sospende le vendite in Russia e Bielorussa
5 risposte
Red Hat, la principale società di software open-source del mondo, ha deciso di sospendere tutte le vendite ed i servizi alle aziende Russe e Bielorusse in seguito all’attacco militare perpetrato dalla nazione presieduta da Vladimir Putin ai danni dell’Ucraina. In un post intitolato, Red Hat’s response to the war in Ukraine, Paul Cormier ha reso chiara la posizione dell’azienda di cui è CEO: As a company, we stand in unity with everyone affected by the violence and condemn the Russian military’s invasion of Ukraine. Come azienda siamo dalla parte di quanti stanno subendo le violenze e condanniamo l’invasione militare dell’Ucraina…
-
 Pubblicato in Notizie
Una nuova sfida per i team di sicurezza Linux, ecco a voi Dirty Pipe
Quest’anno continua a confermarsi una vera sfida per i team di sicurezza. Questa volta si tratta della nuova vulnerabilità che affligge tutti i kernel Linux a partire dalla versione 5.8: CVE-2022-0847, chiamata Dirty Pipe. Dirty Pipe è una vulnerabilità spiritualmente molto simile a Dirty Cow ma resta più semplice da applicare. Sfrutta un bug delle Pipeline (da qui il nome “Pipe”), permettendo la sovrascrittura di file teoricamente read-only e consentendo potenzialmente un escalation di privilegi. Nella ricerca condotta da CM4all viene anche spiegato come questa vulnerabilità possa essere impiegata praticamente, consentendo ad un utente qualsiasi i privilegi di root. Fortunatamente…
-
 Pubblicato in Notizie
Se non vi è mai stato chiaro cosa sia un Deployment Kubernetes date un occhio a questa immagine
È innegabile come il primo scoglio da affrontare quando ci si approccia a Kubernetes sia la sua complessità. Sebbene infatti cosa faccia k8s (come gli amici chiamano Kubernetes) sia bene o male chiaro a tutti, e cioè orchestrare container, i dubbi vengono sempre quando si pensa al come questo venga fatto nella pratica. I Deployment, ad esempio. Sono una delle risorse base di Kubernetes, il cui scopo è raggruppare altre due componenti base: i Pod ed i ReplicaSet. I primi contengono il (o i) container che compongono l’applicazione, i secondi si accertano che il numero di Pod sia quello previsto.…
-
 Pubblicato in Notizie
Annunciato UCIe, consorzio per uno standard aperto di interconnessione chiplet
Una risposta
La corsa alle CPU performanti e potenti da qualche anno si gioca sul numero di core presenti in ogni singolo chip. L’architettura Zen, su cui si basano CPU come Ryzen Threadripper, ha portato un’innovazione ulteriore: più moduli di chip assemblati assieme per creare un’unica CPU (architettura definita multi-chip module). Ogni unità prende il nome di chiplet, ovvero un chip che però non è autonomo: deve essere assemblato con altri chip per creare un unico circuito integrato funzionante. Nel caso di AMD la scelta è stata vincente, soprattutto perché ha permesso di mischiare processi produttivi diversi per componenti diversi: il più…
-
Pubblicato in Notizie
La controffensiva Ucraina sul fronte informatico: questa guerra è anche digitale
2 risposte
Come raccontavamo pochi giorni fa, l’attacco Russo ai danni dell’Ucraina era stato preannunciato da una serie di azioni sul fronte informatico di tipo DDoS, con i siti governativi e delle principali banche Ucraine primi bersagli. Nel frattempo la situazione si è evoluta e mentre la campagna Russa in Ucraina sta avendo tutt’ora il suo corso a livello militare lato Ucraino si è cercato di stabilire un fronte di difesa (e attacco) anche a livello digitale. Come racconta bellepingcomputer.com, è stato il ministro della trasformazione digitale Ucraino, Mykhaylo Fedorov, ad appellarsi via Twitter a quanti vogliano aggregarsi all’esercito IT per contrattaccare…
-
 Pubblicato in Notizie
SteamDeck è arrivata, ma alcuni produttori si tirano indietro
In questo periodo sta avvenendo, soprattutto in Italia, il primo round di consegne della tanto attesa Steam Deck, la console portatile di Valve che, seppur basata su Linux, promette grazie a progetti come Proton di portare la maggior parte della libreria Steam anche in mobilità. Se per molti l’entusiasmo di continuare a giocare ai propri giochi preferiti anche “in trasferta” è già di per se più che sufficiente, l’idea che appunto questa console sia basata su Linux e che riesca a far girare molto bene anche molti giochi per Windows è la chiara prova che oramai il nostro sistema operativo…
-
 Pubblicato in Notizie
Le tecniche DDoS di amplificazione su TCP non sono più solo speculazioni
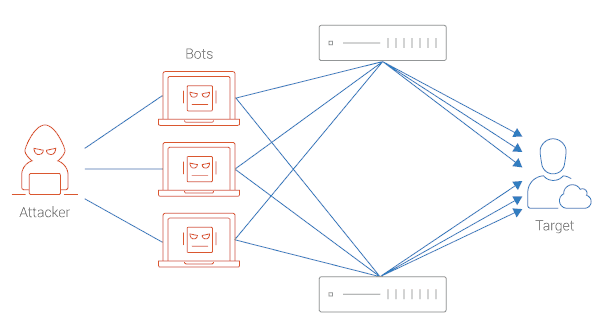
Abbiamo parlato piuttosto spesso degli attacchi DDoS (Distribuited Denial of Service), ovvero attacchi mirati ad un particolare soggetto con l’intenzione di sovraccaricare di traffico e richieste così tanto da costringerlo a non fornire più alcun servizio (Denial of Service), usando molti server per inviare le richieste maligne (Distribuited). Una delle tecniche usate è sicuramente quella dell’amplificazione dell’attacco (il cui meccanismo abbiamo descritto più dettagliatamente circa un anno fa): invece di inviare il traffico direttamente all’obbiettivo, lo si invia ad un altro server che genera una risposta molto più grossa. Se si riesce a far passare l’obbiettivo stesso come richiedente, l’attacco…













Categories
Tag cloud
ai (118) AlmaLinux (36) Android (37) Bug (90) Canonical (98) CentOS (49) Cloud (64) codice (38) container (56) Controversia (51) Debian (118) desktop (37) docker (66) Fedora (69) Firefox (41) GitHub (85) Google (90) IBM (60) Intel (58) KDE (45) Kernel (305) Kubernetes (104) Linux (862) LTS (37) Malware (72) Microsoft (205) MicrosoftLovesLinux (37) Mozilla (42) open-source (500) Openstack (58) Oracle (37) Patch (38) Red Hat (183) Release (74) RHEL (45) Rust (48) SaturdaysTalks (54) Sicurezza (154) Software (45) SUSE (44) systemd (83) Torvalds (105) Ubuntu (202) Vulnerabilità (73) Windows (92)

Una risposta