
-
 Pubblicato in Notizie
Netflix ed AWS entrano nella Academy Software Foundation



Amazon Web Services, la divisione cloud del colosso dell’ecommerce Americano, e Netflix, uno dei player di maggior successo nel campo dello streaming e della produzione, hanno in questi giorni annunciato la loro accettazione come membri della ASWF, l’Academy Software Foundation. Ma di cosa si tratta? E’ un qualcosa di relativamente nuovo, nato poco più di un anno fa, ed è un gruppo che racchiude diversi big di Hollywood e che promuove l’utilizzo di software open-source nelle produzioni cinematografiche; il tutto creato nientemeno che dalla Linux Foundation e dalla Academy of Motion Picture Arts and Sciences. I due nuovi arrivati, che…
-
 Pubblicato in Notizie
Rassegnatevi, Linus Torvalds ha inventato anche i Bitcoin
6 risposte
Lo ammetto, il titolo è ad effetto, ma non è propriamente un acchiappa click, poiché stando a quanto scrive Trustnodes ci sono diverse ragioni per dire che Linus Torvalds, creatore di Linux, sia in realtà da considerarsi anche il padre di un’altra delle tecnologie che stanno definendo l’informatica moderna: i Bitcoin. O, più propriamente, il concetto di block chain. Ma andiamo con ordine. Cosa può far pensare che il dittatore benevolo abbia creato anche quella tecnologia leggermente oscura ai più, ma che pare essere l’El Dorado del nuovo millennio? In una parola: Git. Infatti una delle descrizioni di Git è:…
-
 Pubblicato in Notizie
Allarme: vulnerabilità critica per VLC! Anzi, no.
Nei giorni scorsi si è consumato un siparietto su VLC, che però ben illustra i meccanismi di allarme e risoluzione per i bug di sicurezza. Ma andiamo con ordine. Il 24 luglio sul sito tedesco CERT Bund – dedicato alla sicurezza – compare un report per l’ultima versione di VLC, la 3.0.7.1, e per tutte le piattaforme, Linux, UNIX, Windows; c’è tanto di link ad una CVE aperta una settimana prima al database nazionale americano.Il problema? Sfruttando una falla un malintenzionato potrebbe eseguire qualsiasi codice da remoto. Il baco sembra di quelli seri, e se si considera che VLC è…
-
 Pubblicato in Notizie
Backdoor per la polizia nelle comunicazioni criptate?
3 risposte
basato sull’articlo di ArsTechica Tech firms “can and must” put backdoors in encryption, AG Barr says La tesi per cui comunicazioni sicure impediscono alle forze dell’ordine di prevenire o anche solo perseguire crimini è nota, ma di solito la sorgente di tali affermazioni sono governi difficilmente descrivibili come democratico: Russia, Cina, Iran, Corea del Nord… Tutti cercano di limitare libertà e privacy dei cittadini in nome della sicurezza dello stato. Per questo sentire parole non troppo dissimili pronunciate dal procuratore generale degli Stati Uniti William Barr potrebbe lasciare perplessi. Anche perché gli USA sono quel paese che già ha passato…
-
 Pubblicato in Notizie
SAP e SUSE: la collaborazione continua con il nuovo CEO
2 risposte
SAP e SUSE sono -quasi- due entità imprescindibili: con una partnership oramai ventennale è facile capire come la prima sia il cliente più grande della seconda. Non stupisce quindi la recente notizia che vede Melissa Di Donato, COO (Chief Operating Officer, l’equivalente del nostro Direttore Operativo) di SAP nel nuovo ruolo di CEO (Chief Executive Officer, ovvero Amministratore Delegato) dell’azienda del camaleonte; soprattutto considerando che nella sua mansione operativa in SAP -nella quale Melissa Di Donato si occupava anche di vendite-, l’azienda tedesca ha visto crescite dell’11% anno dopo anno. L’idea è quella, quindi, di essersi portati a bordo una…
-
 Pubblicato in Notizie
IBM lancia Appsody, Codewind e Kabanero, tre nuovi progetti OpenSource concorrenti di… OpenShift?
Una risposta
In questi giorni IBM, l’azienda che non ha bisogno di presentazioni e che recentemente ha avuto spazio su queste pagine grazie all’acquisizione di Red Hat, ha annunciato ben 3 nuovi progetti open-source. Iniziamo da Appsody, definito come un gruppo di tool e stack applicativi pensato per il Cloud; con lo scopo di semplificare la creazione di applicazioni all’interno di container, fornisce una serie di “Application Stacks” (ovvero pacchetti definiti di applicazioni basate su tecnologie multiple – ad esempio Tomcat + MySQL per semplificare) a cui gli sviluppatori possono attingere per avere un ambiente base standardizzato su cui creare la propria…
-
 Pubblicato in Notizie
Mantenere l’identità di Ubuntu utilizzando GNOME: ecco la sfida di Canonical
6 risposte
Sono passati due anni ormai dall’inizio della transizione di Ubuntu da Unity, l’ambiente grafico custom che Canonical aveva creato appositamente, a GNOME, il progetto community da sempre default in distribuzioni come Debian e Red Hat. Come procedono le cose? Secondo Will Cooke, director of engineering di Canonical intervistato da TechRepublic, molto bene. Tutto progredisce secondo i piani, sebbene non manchino delle divergenze da affrontare, dettate principalmente dal fatto che l’obiettivo di Canonical vuol essere quello di mantenere la propria identità pur utilizzando un ambiente grafico usato anche altrove, perdendo quindi i tratti distintivi che consentivano ai più di riconoscere a…
-
 Pubblicato in Notizie
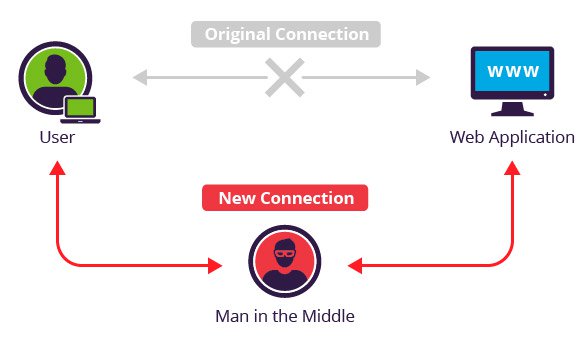
SITM: quando uno Stato (il Kazakistan) fa MITM
6 risposte
Nelle comunicazioni criptate con TLS (come HTTPS), si instaura una connessione tra il server e il client nella quale il server -appena chiamato- espone un certificato che lo identifica: se il client si fida della bontà del certificato, la connessione può andare avanti, altrimenti è il client a chiudere. I certificati e il fidarsi di essi sono il cuore del sistema. Dato che un client non può portarsi dietro tutti i certificati esistenti, la verifica riguarda una catena: un certificato è firmato (garantito) da un altro, che può essere firmato sua volta, fino ad arrivare ad uno chiamato Certificate Authority…
















Categories
Tag cloud
ai (118) AlmaLinux (37) Android (37) Bug (91) Canonical (98) CentOS (49) Cloud (64) codice (38) container (56) Controversia (51) Debian (118) desktop (37) docker (67) Fedora (69) Firefox (41) GitHub (85) Google (91) IBM (60) Intel (58) KDE (45) Kernel (305) Kubernetes (104) Linux (863) LTS (37) Malware (72) Microsoft (205) MicrosoftLovesLinux (37) Mozilla (42) open-source (500) Openstack (58) Oracle (37) Patch (38) Red Hat (183) Release (74) RHEL (45) Rust (48) SaturdaysTalks (54) Sicurezza (154) Software (46) SUSE (44) systemd (83) Torvalds (105) Ubuntu (202) Vulnerabilità (73) Windows (92)

Una risposta