Vai al contenuto
  • NotizieNotizie dal mondo Linux
  • ArticoliArticoli sul mondo Linux
  • Meetup
    • Platform Bloody Platform
    • Evoluzione della virtualizzazione su Linux
    • Evoluzione dell’alta affidabilità su Linux
    • Virtualizzazione in Linux I.T.I.S. Cannizzaro di Rho
  • LinkedIn
  • X
  • Facebook
  • YouTube
  • SteamDeck è arrivata, ma alcuni produttori si tirano indietro
    Pubblicato in Notizie

    SteamDeck è arrivata, ma alcuni produttori si tirano indietro

    Matteo Cappadonna
    4 Marzo 2022

    In questo periodo sta avvenendo, soprattutto in Italia, il primo round di consegne della tanto attesa Steam Deck, la console portatile di Valve che, seppur basata su Linux, promette grazie a progetti come Proton di portare la maggior parte della libreria Steam anche in mobilità. Se per molti l’entusiasmo di continuare a giocare ai propri giochi preferiti anche “in trasferta” è già di per se più che sufficiente, l’idea che appunto questa console sia basata su Linux e che riesca a far girare molto bene anche molti giochi per Windows è la chiara prova che oramai il nostro sistema operativo…

    Leggi l’articolo completo: SteamDeck è arrivata, ma alcuni produttori si tirano indietro

  • Le tecniche DDoS di amplificazione su TCP non sono più solo speculazioni
    Pubblicato in Notizie

    Le tecniche DDoS di amplificazione su TCP non sono più solo speculazioni

    Marco Bonfiglio
    3 Marzo 2022

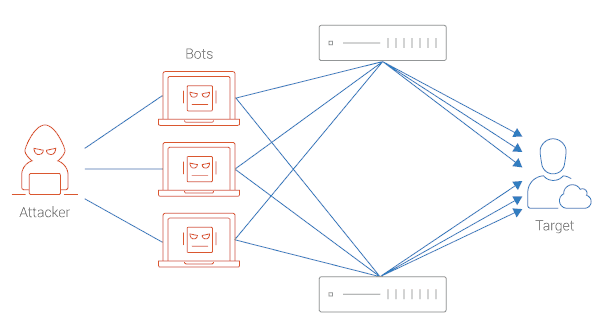
    Abbiamo parlato piuttosto spesso degli attacchi DDoS (Distribuited Denial of Service), ovvero attacchi mirati ad un particolare soggetto con l’intenzione di sovraccaricare di traffico e richieste così tanto da costringerlo a non fornire più alcun servizio (Denial of Service), usando molti server per inviare le richieste maligne (Distribuited). Una delle tecniche usate è sicuramente quella dell’amplificazione dell’attacco (il cui meccanismo abbiamo descritto più dettagliatamente circa un anno fa): invece di inviare il traffico direttamente all’obbiettivo, lo si invia ad un altro server che genera una risposta molto più grossa. Se si riesce a far passare l’obbiettivo stesso come richiedente, l’attacco…

    Leggi l’articolo completo: Le tecniche DDoS di amplificazione su TCP non sono più solo speculazioni
  • Le preoccupazioni di Linus Torvalds in merito agli sviluppi futuri del Kernel Linux
    Pubblicato in Notizie

    Le preoccupazioni di Linus Torvalds in merito agli sviluppi futuri del Kernel Linux

    Raoul Scarazzini
    2 Marzo 2022

    Una risposta

    L’approssimarsi dell’uscita del nuovo Kernel Linux, che sarà la 5.17, ha portato il dittatore benevolo ad interrogarsi sulla progressione degli sviluppi di questa e delle future release. In particolare, come riporta The Register, il creatore di Linux lamenta un incremento di regressioni sensibile tra la versione rc6 (l’attuale) e quella di partenza, la rc1. Non è dei contributi che si sta parlando, sia chiaro, poiché Torvlads segnala come la particolare situazione mondiale non stia in realtà impattando più di tanto, e lo fa ovviamente alla sua maniera: […] whatever crazy things are going on in the world (and I personally…

    Leggi l’articolo completo: Le preoccupazioni di Linus Torvalds in merito agli sviluppi futuri del Kernel Linux
  • AlmaLinux aggiunge il supporto ai processori IBM Power
    Pubblicato in Notizie

    AlmaLinux aggiunge il supporto ai processori IBM Power

    Raoul Scarazzini
    1 Marzo 2022

    2 risposte

    Nel lungo ed articolato percorso che la distribuzione AlmaLinux sta compiendo per diventare a tutti gli effetti lo standard open-source dell’offerta Linux Enterprise (leggi: i cloni di Red Hat Enterprise Linux, RHEL) ecco arrivare un nuovo e importante annuncio: il supporto alle architetture IBM Power. Dopo quindi il pauroso avvicinamento ai tempi di release di RHEL e lo scontato supporto alle architetture x86 e quello alle architetture ARM, l’aggiunta di PowerPC e IBM Power Systems completa l’offerta ed offre un appiglio a quanti su di esse stavano utilizzando CentOS su di esse, consentendo di continuare ad utilizzare un’alternativa full open-source,…

    Leggi l’articolo completo: AlmaLinux aggiunge il supporto ai processori IBM Power
  • Nuovi device e vecchi PC: nessun problema con RaspberryPi e Linux
    Pubblicato in Notizie

    Nuovi device e vecchi PC: nessun problema con RaspberryPi e Linux

    Matteo Cappadonna
    28 Febbraio 2022

    Che sia per il puro gusto del vintage, del desiderio di usare un software sull’hardware per cui era stato pensato originariamente o se ci si trova in una di quelle decine di situazioni in cui è ancora in uso computer degli anni 90 (o precedenti), si potrebbe incappare in un grosso problema: le periferiche. Già perchè se sicuramente il mercato dell’usato c’è ed è vivido, come risolviamo in breve tempo il problema della tastiera PS/2 (e no, non stiamo parlando della console) inutilizzabile a causa del tè versato dalla lontana zia che usa ancora con soddisfazione il suo Packard Bell…

    Leggi l’articolo completo: Nuovi device e vecchi PC: nessun problema con RaspberryPi e Linux
  • Un attacco previsto: il governo e le banche Ucraine erano sotto attacco DDoS da più di due settimane
    Pubblicato in Notizie

    Un attacco previsto: il governo e le banche Ucraine erano sotto attacco DDoS da più di due settimane

    Raoul Scarazzini
    25 Febbraio 2022

    4 risposte

    In queste ore di angoscia per la nazione Ucraina sotto attacco militare da parte della Russia, volendo sottolineare con fermezza come la guerra non sia mai la risposta a nulla, vogliamo condividere l’importanza di una notizia che, complice il rumore provocato dai cannoni, potrebbe passare sotto traccia. Come riporta bleepingcomputer.com, i siti governativi Ucraini, così come quelli bancari erano sotto attacco DDoS (Distribuited Denial of Service) da almeno due settimane. Il sito della principale banca Ucraina, Privatbank e quello della banca di stato, Oschadbank sono stati attaccati (ed abbattuti) insieme a quelli del governo. Fa specie leggere come la notizia…

    Leggi l’articolo completo: Un attacco previsto: il governo e le banche Ucraine erano sotto attacco DDoS da più di due settimane
  • Linux corregge i bug più velocemente di tutti. Parola di Google!
    Pubblicato in Notizie

    Linux corregge i bug più velocemente di tutti. Parola di Google!

    Marco Bonfiglio
    24 Febbraio 2022

    Nell’ormai lontano 2014, Google avviò un programma dedicato alla ricerca di vulnerabilità zero-day, ovvero già diffuse e sfruttabili – pertanto da chiudere il prima possibile. Quello sforzo prese il nome di “Project Zero”, e tutt’ora è una delle fonti più autorevoli per l’individuazione di bug di sicurezza. E infatti, ci capita di citarlo spesso. Questa volta però non parliamo di bug, ma di un’analisi sulla velocità di risoluzione degli stessi, comparando le prestazioni di vari gruppi di lavoro negli ultimi 3 anni (gennaio 2019 – dicembre 2021).E qualche risultato sorprendente c’è. Togliendo i bug ancora non risolti, fuori dal periodo…

    Leggi l’articolo completo: Linux corregge i bug più velocemente di tutti. Parola di Google!
  • ReiserFS è arrivato al capolinea? Gli sviluppatori del Kernel Linux stanno discutendone la deprecazione
    Pubblicato in Notizie

    ReiserFS è arrivato al capolinea? Gli sviluppatori del Kernel Linux stanno discutendone la deprecazione

    Raoul Scarazzini
    23 Febbraio 2022

    2 risposte

    Nonostante qualche fugace update dato negli ultimi anni, vedi gli aggiornamenti in merito al Volume Management, la storia di ReiserFS pare essere giunta alla sua fine. Nato ormai ventuno anni fa come un filesystem innovativo (fu il primo ad introdurre il concetto di journaling) che rispetto alle disponibilità dell’epoca offriva numerose funzionalità aggiuntive, questo progetto è stato da sempre legato a doppio filo con il suo creatore, Hans Reiser, tristemente noto alle cronache per essere stato condannato per l’omicidio della moglie, avvenuto nel 2006. Nonostante l’esistenza di Namesys, l’azienda fondata da Reiser per alimentare e gestire lo sviluppo del progetto,…


    Leggi l’articolo completo: ReiserFS è arrivato al capolinea? Gli sviluppatori del Kernel Linux stanno discutendone la deprecazione
Pagina precedente
1 … 145 146 147 148 149 … 454
Pagina successiva
GitHub
KPA
Kubelab
Articoli
  • Capire l’AI – Parte 3: creare un agente AI “senziente” è davvero così difficile? Spoiler: no.

    Capire l’AI – Parte 3: creare un agente AI “senziente” è davvero così difficile? Spoiler: no.

  • Capire l’AI – Parte 2: OpenAI, Anthropic? Basta un mini PC per usare un modello abliterato e diventare cracker!

    Capire l’AI – Parte 2: OpenAI, Anthropic? Basta un mini PC per usare un modello abliterato e diventare cracker!

  • Capire l’AI – Parte 1: l’affare OpenAI/Hugging Face, gli LLM open-weight, le tecniche di abliterazione ed il futuro

    Capire l’AI – Parte 1: l’affare OpenAI/Hugging Face, gli LLM open-weight, le tecniche di abliterazione ed il futuro

  • Git & Tricks – Pillole di source code management | Parte 3: l’importanza del rebase per un mondo migliore

    Git & Tricks – Pillole di source code management | Parte 3: l’importanza del rebase per un mondo migliore

  • Kubelab, un ruolo Ansible per imparare ad installare e gestire Kubernetes

    Kubelab, un ruolo Ansible per imparare ad installare e gestire Kubernetes

  • Kubernetes, CPU Limits e Requests per i Pod, spiegazione e confronto: massimo controllo o massima efficienza?

    Kubernetes, CPU Limits e Requests per i Pod, spiegazione e confronto: massimo controllo o massima efficienza?

  • Git & Tricks – Pillole di source code management | Parte 2: gestire i commit con empatia

    Git & Tricks – Pillole di source code management | Parte 2: gestire i commit con empatia

  • Installare Kubernetes in ambienti totalmente isolati si può, kubeadm supporta gli Air Gap Cluster!

    Installare Kubernetes in ambienti totalmente isolati si può, kubeadm supporta gli Air Gap Cluster!

  • Git & Tricks – Pillole di source code management | Parte 1: un ambiente confortevole

    Git & Tricks – Pillole di source code management | Parte 1: un ambiente confortevole

  • Errori di battitura nel terminale: quando il typo di un singolo carattere fa tutta la differenza del mondo

    Errori di battitura nel terminale: quando il typo di un singolo carattere fa tutta la differenza del mondo

Saturday’s Talks
  • Saturday’s Talks: del disservizio AWS, di Pacemaker, di STONITH e dell’illusione che il cloud elimini gli SPOF

    Saturday’s Talks: del disservizio AWS, di Pacemaker, di STONITH e dell’illusione che il cloud elimini gli SPOF

  • Saturday’s Talks: il prezzo dell’AI? Con CUDA è vendor lock-in totale (anche) nelle distribuzioni Linux, senza alternative!

    Saturday’s Talks: il prezzo dell’AI? Con CUDA è vendor lock-in totale (anche) nelle distribuzioni Linux, senza alternative!

  • Saturday’s Talks: l’open-source è nulla senza la riproducibilità delle build

    Saturday’s Talks: l’open-source è nulla senza la riproducibilità delle build

  • Saturday’s Talks: OpenStack entra nella Linux Foundation, che differenza c’è tra opportunità e ultima spiaggia?

    Saturday’s Talks: OpenStack entra nella Linux Foundation, che differenza c’è tra opportunità e ultima spiaggia?

  • Saturday’s Talks: l’open-source ha davvero bisogno di Dittatori? Empatia e Dittatura sono un ossimoro, ma solo la prima ci salverà!

    Saturday’s Talks: l’open-source ha davvero bisogno di Dittatori? Empatia e Dittatura sono un ossimoro, ma solo la prima ci salverà!

The Security Corner
  • RSA si rompe anche senza fattorizzare: scoperto un nuovo modo per falsificare le firme

    RSA si rompe anche senza fattorizzare: scoperto un nuovo modo per falsificare le firme

  • GitLab, la falla CVSS 10 viene sfruttata in poche ore: sotto attacco le istanze self-managed

    GitLab, la falla CVSS 10 viene sfruttata in poche ore: sotto attacco le istanze self-managed

  • Zapscape un’altra vulnerabilità di KVM che permette di evadere da una macchina virtuale

    Zapscape un’altra vulnerabilità di KVM che permette di evadere da una macchina virtuale

  • SCTPhantom: una use-after-free vecchia 18 anni porta a root e container escape

    SCTPhantom: una use-after-free vecchia 18 anni porta a root e container escape

  • wp2shell: due CVE per prendere il controllo di un sito WordPress… Senza alcun account!

    wp2shell: due CVE per prendere il controllo di un sito WordPress… Senza alcun account!

Categories

Articoli (71) Notizie (3482) Saturday's Talks (56) The Security Corner (23)

Tag cloud

ai (118) AlmaLinux (36) Android (37) Bug (91) Canonical (98) CentOS (49) Cloud (64) codice (38) container (56) Controversia (51) Debian (118) desktop (37) docker (66) Fedora (69) Firefox (41) GitHub (85) Google (90) IBM (60) Intel (58) KDE (45) Kernel (305) Kubernetes (104) Linux (863) LTS (37) Malware (72) Microsoft (205) MicrosoftLovesLinux (37) Mozilla (42) open-source (500) Openstack (58) Oracle (37) Patch (38) Red Hat (183) Release (74) RHEL (45) Rust (48) SaturdaysTalks (54) Sicurezza (154) Software (45) SUSE (44) systemd (83) Torvalds (105) Ubuntu (202) Vulnerabilità (73) Windows (92)

Mia mamma usa Linux!

Questo sito è finanziato, prodotto e manutenuto da Raoul Scarazzini, la cui madre usa Linux dal 2009.

Mia mamma usa Linux!

Collabora con noi!

Vorresti scrivere articoli per Mia Mamma Usa Linux, proporre temi o segnalare problematiche? È semplicissimo, scrivi a workwithus@mmul.it (Privacy)

@2024 MiaMammaUsaLinux.org

  • LinkedIn
  • X
  • Facebook
  • YouTube